Pruebas de seguridad para apps móviles iOS y Android

Detecta riesgos de seguridad
antes de publicar.

Cacomi es un escáner estático de vulnerabilidades para apps móviles que corre en tu Mac. Revisa código de iOS, Android, Flutter y Python, y tus archivos APK, IPA y APP, en busca de secretos en el código, configuraciones de red inseguras, logs riesgosos, código sin usar y código generado por IA, con hallazgos mapeados a OWASP MASVS.

Cómo funciona

Cacomi en acción.

Apunta Cacomi a tu código fuente o al binario de tu app y analizará los problemas que importan antes de publicar. Esto es lo que encuentra.
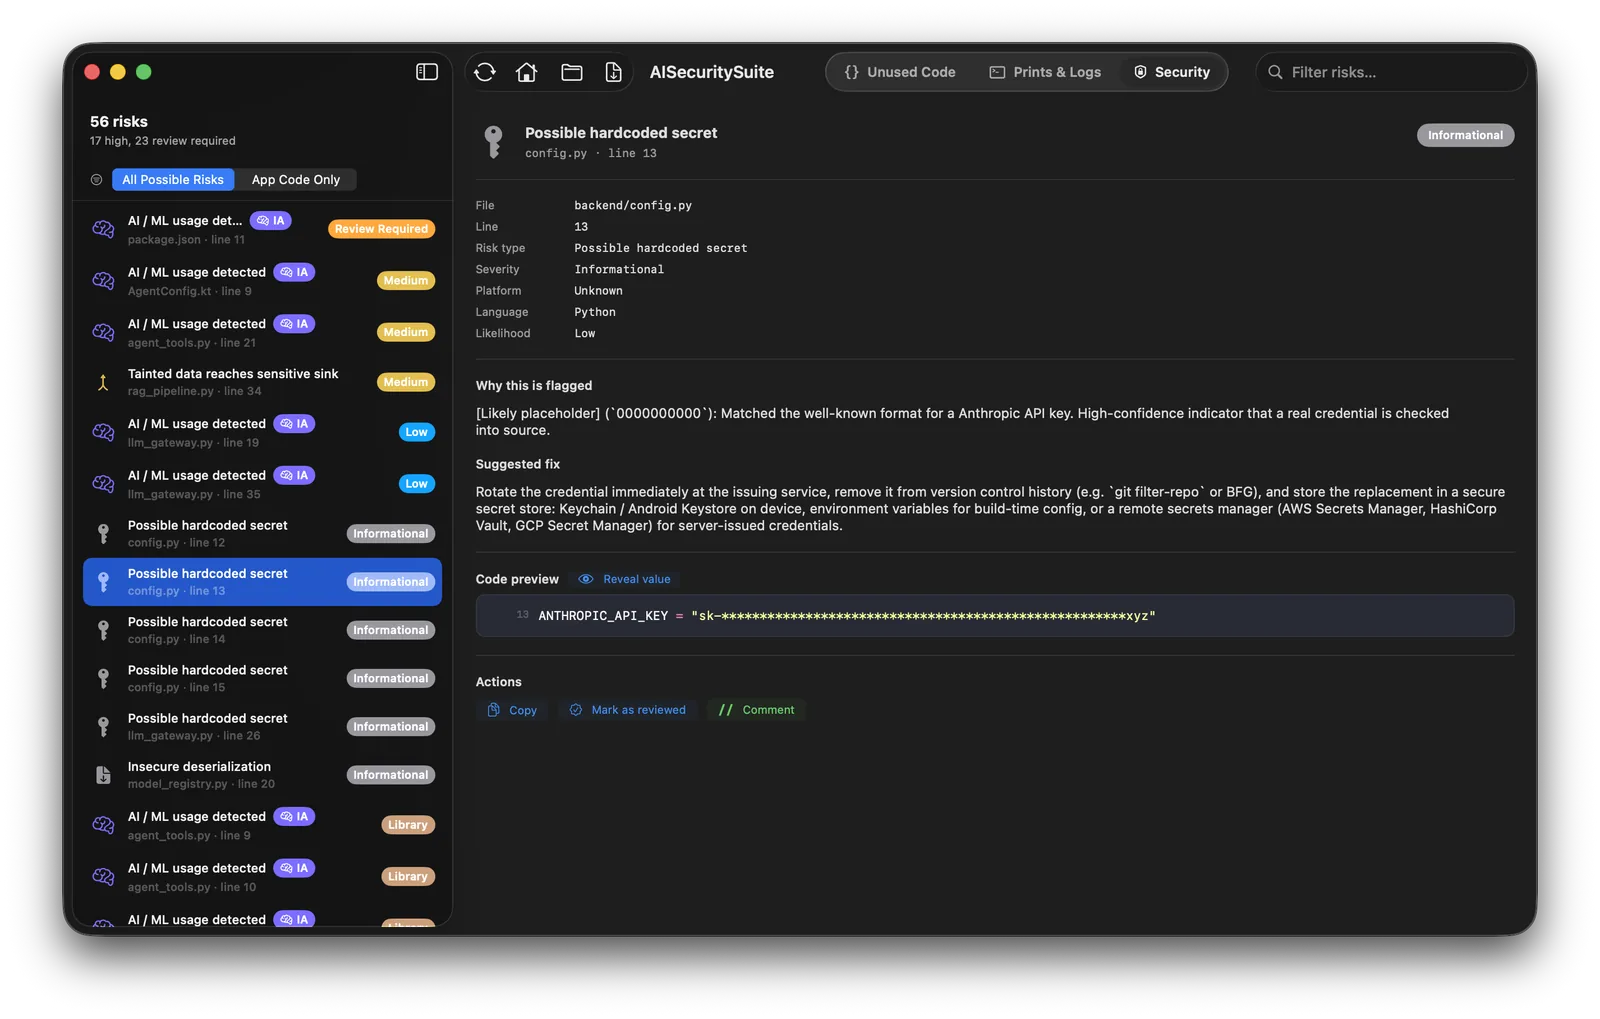
Captura de Cacomi detectando uso de IA y ML

Uso de IA / ML

Mira dónde se ejecuta código de IA y ML en tu proyecto.

Cacomi marca los lugares donde tu código llama a servicios, modelos y SDKs de IA o ML. Revisa cómo se usan, qué datos reciben y si algo sensible podría enviarse a un tercero.
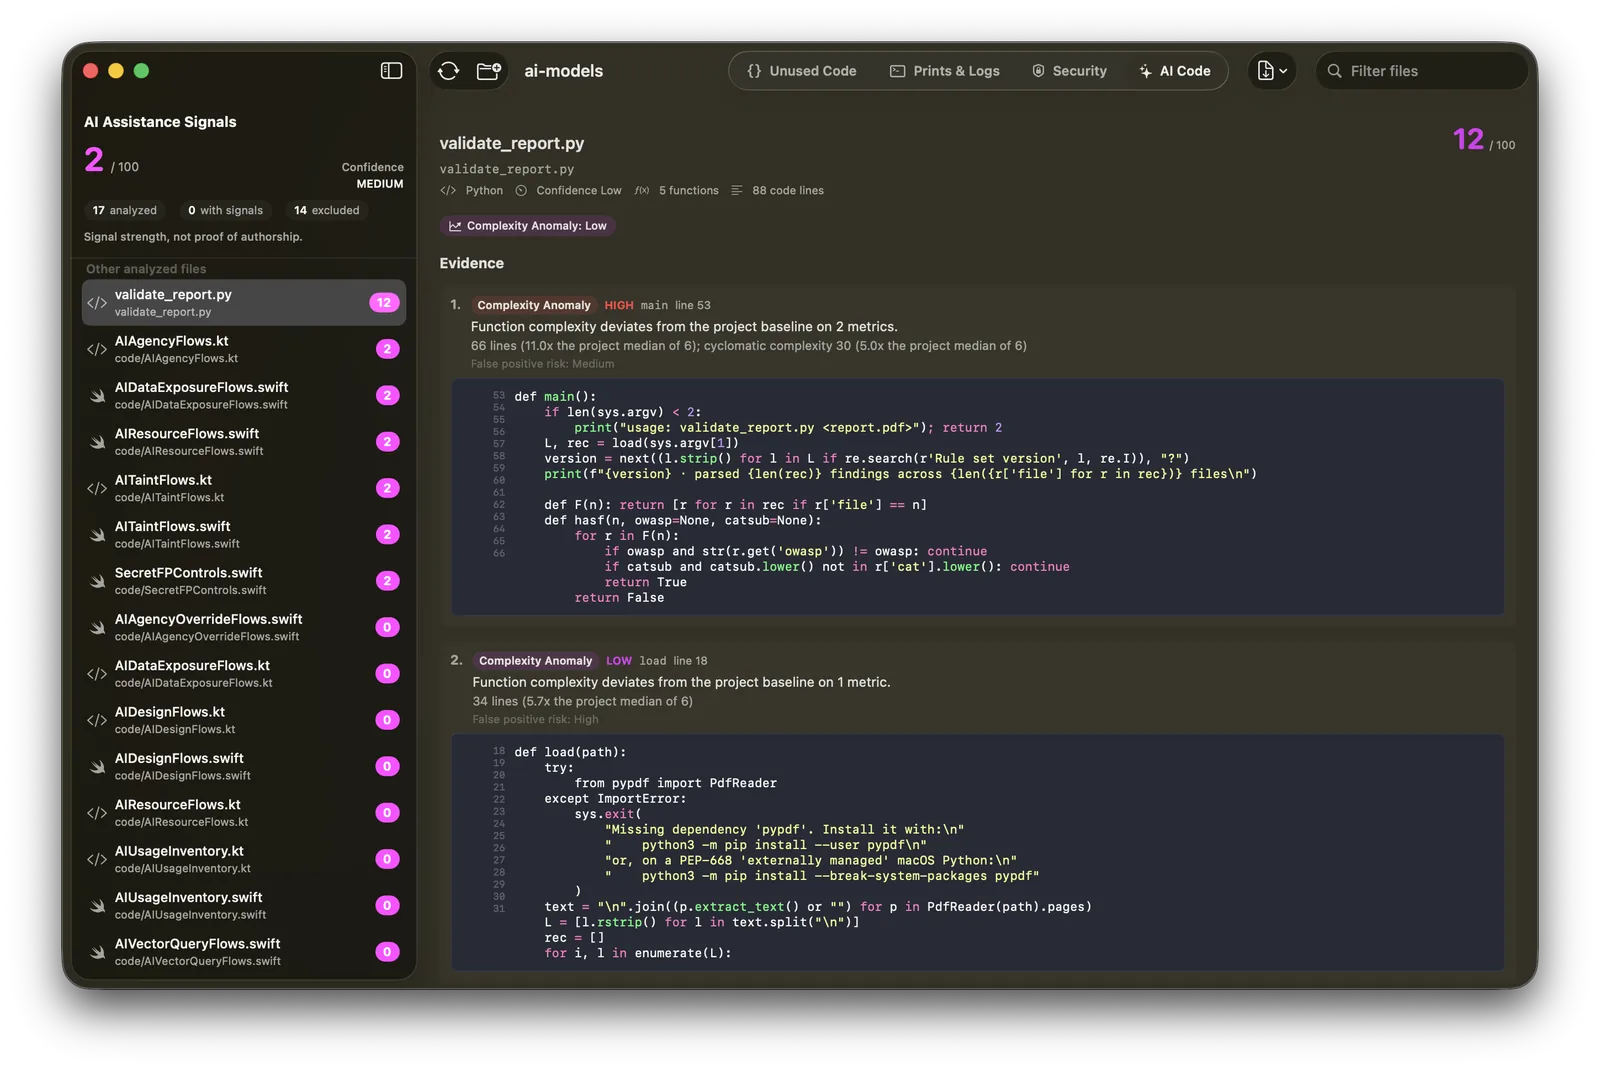
Captura de Cacomi detectando código generado por IA

Detección de código generado por IA

Mira qué código probablemente se escribió con IA.

Cacomi estima, archivo por archivo, qué código Swift, Kotlin y Python muestra señales de haber sido generado o asistido por IA, a partir del estilo, la estructura y el historial del repositorio. Úsalo para decidir qué revisar primero. Es una señal, no una prueba de autoría.
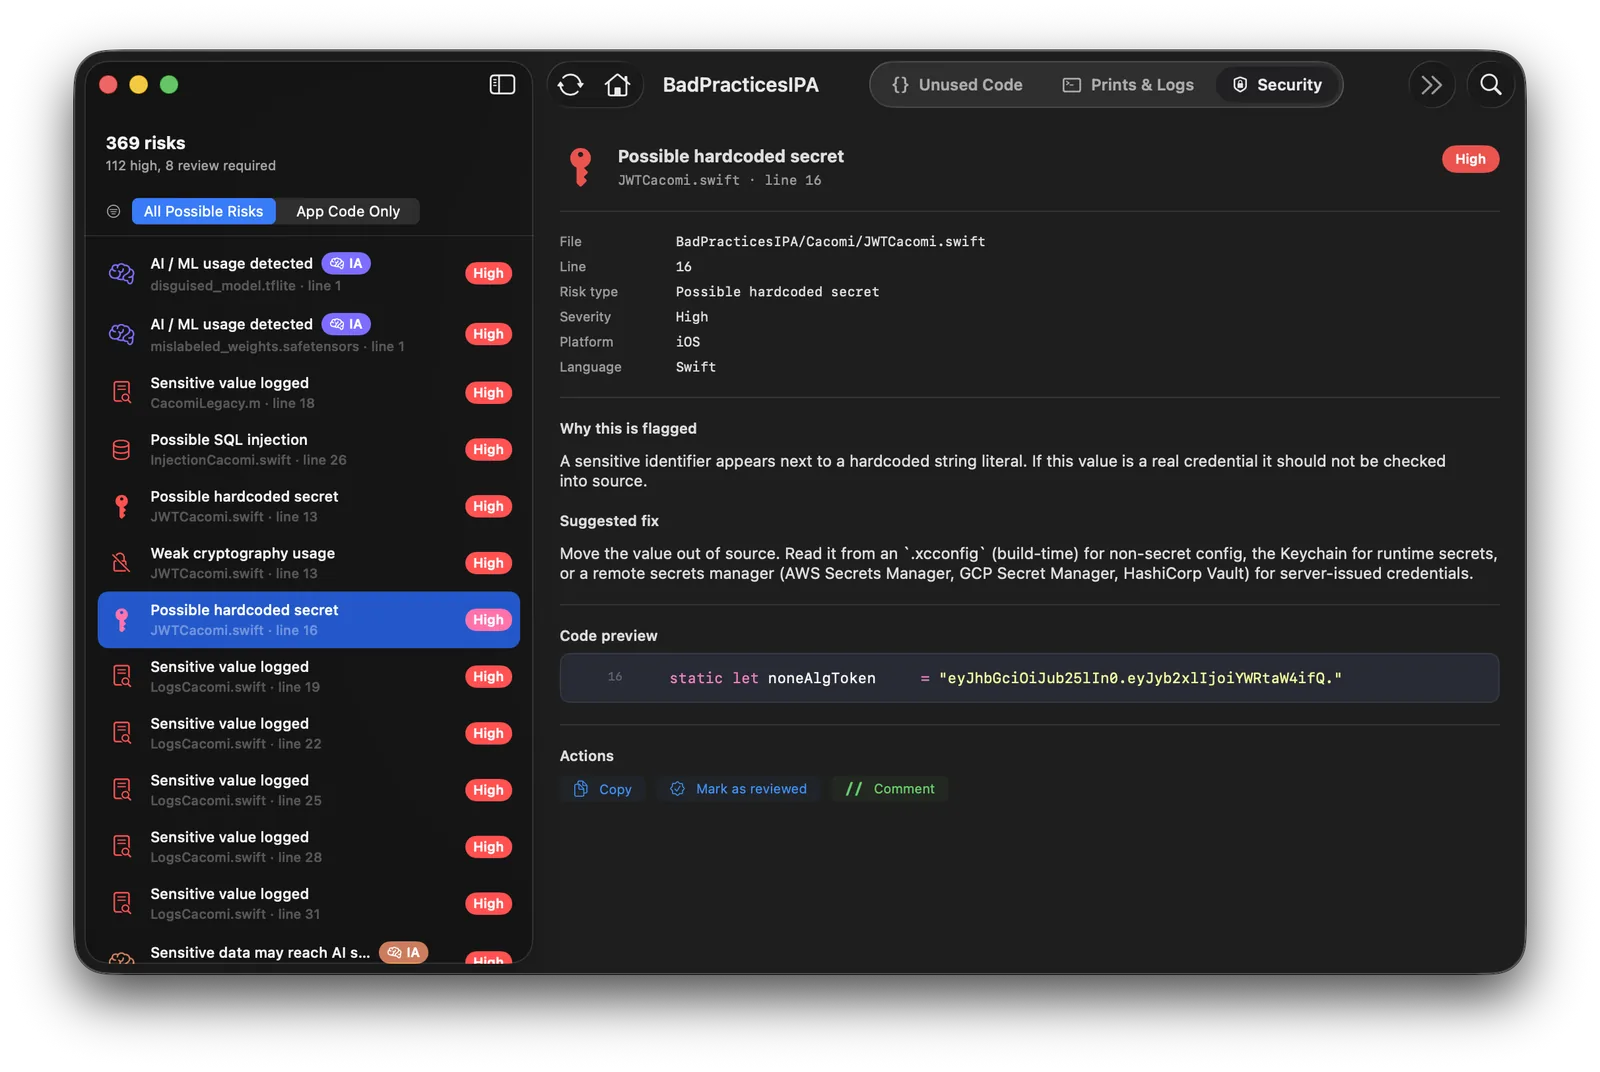
Captura de Cacomi analizando la seguridad de binarios APK e IPA

Seguridad de binarios

Un analizador de seguridad de APK e IPA en tu Mac.

Arrastra un APK de Android, un IPA de iOS o una app de macOS y Cacomi lo revisa en busca de secretos en el código, URLs inseguras, permisos riesgosos, problemas de firma y de protección, huecos en los metadatos de privacidad y patrones sospechosos en el binario. No necesitas el código fuente.
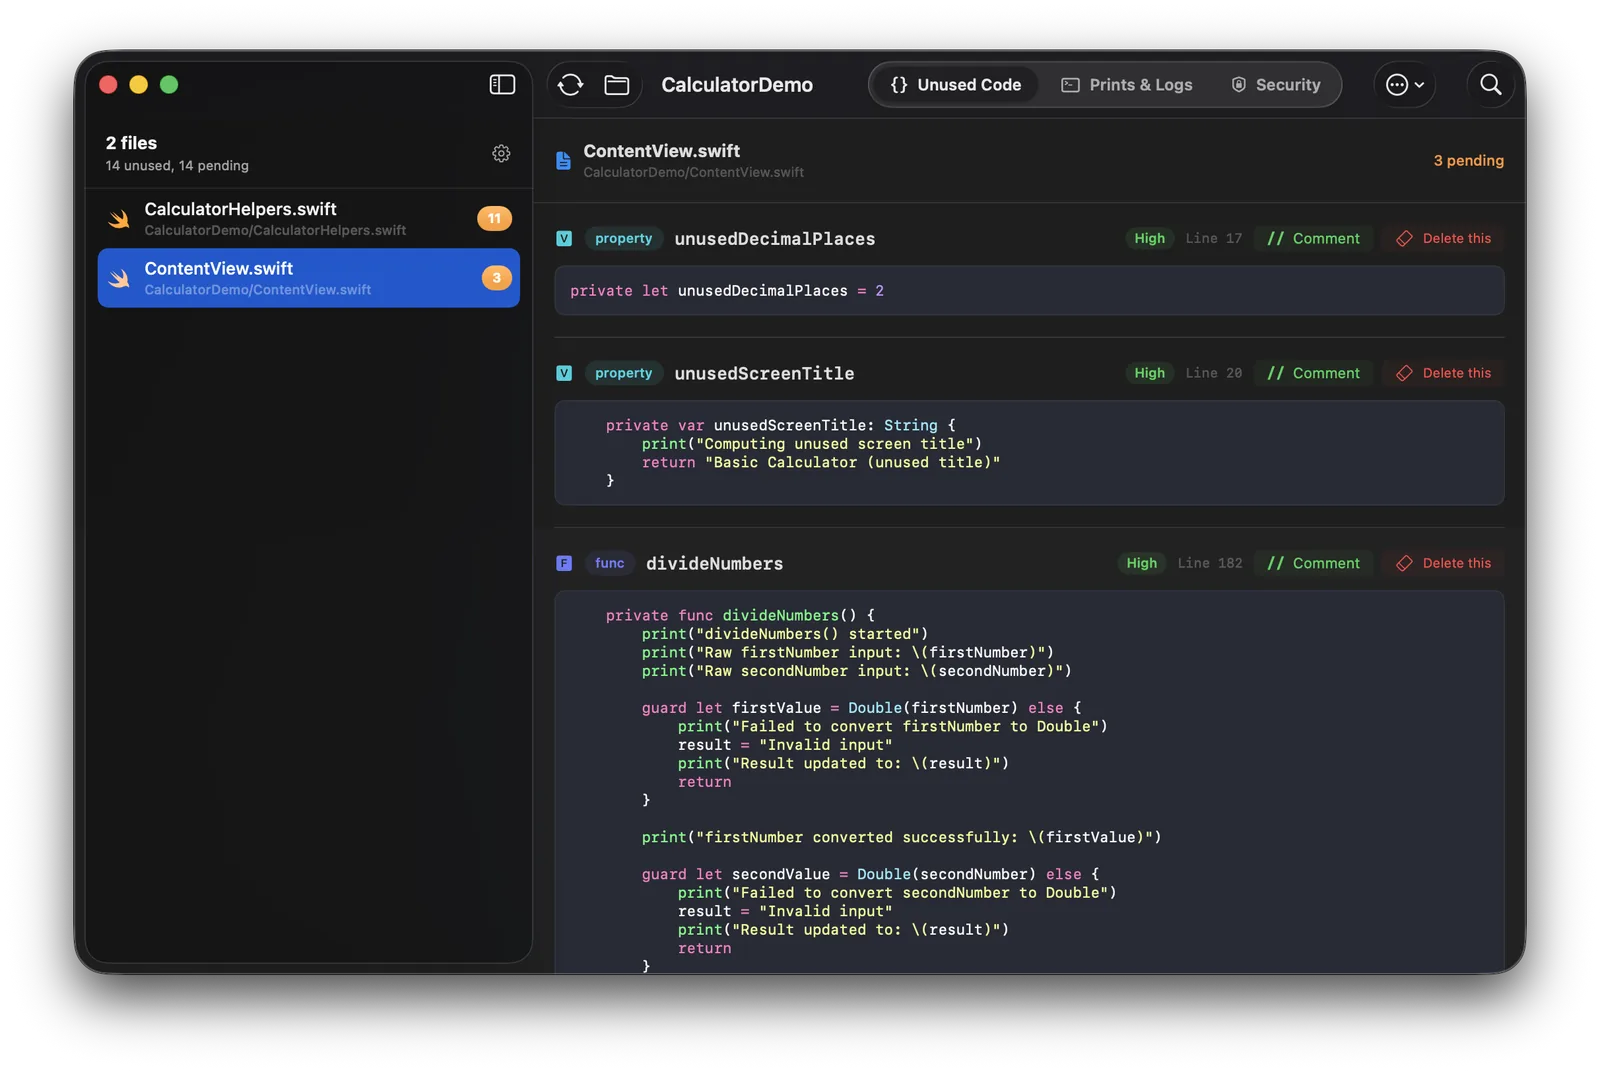
Captura del escáner de código sin usar de Cacomi

Código sin uso

Encuentra código muerto antes de que llegue a producción.

Detecta funciones, variables y rutas de implementación viejas que ya no se usan. Mantén tus proyectos en Swift, SwiftUI y móviles más fáciles de mantener.
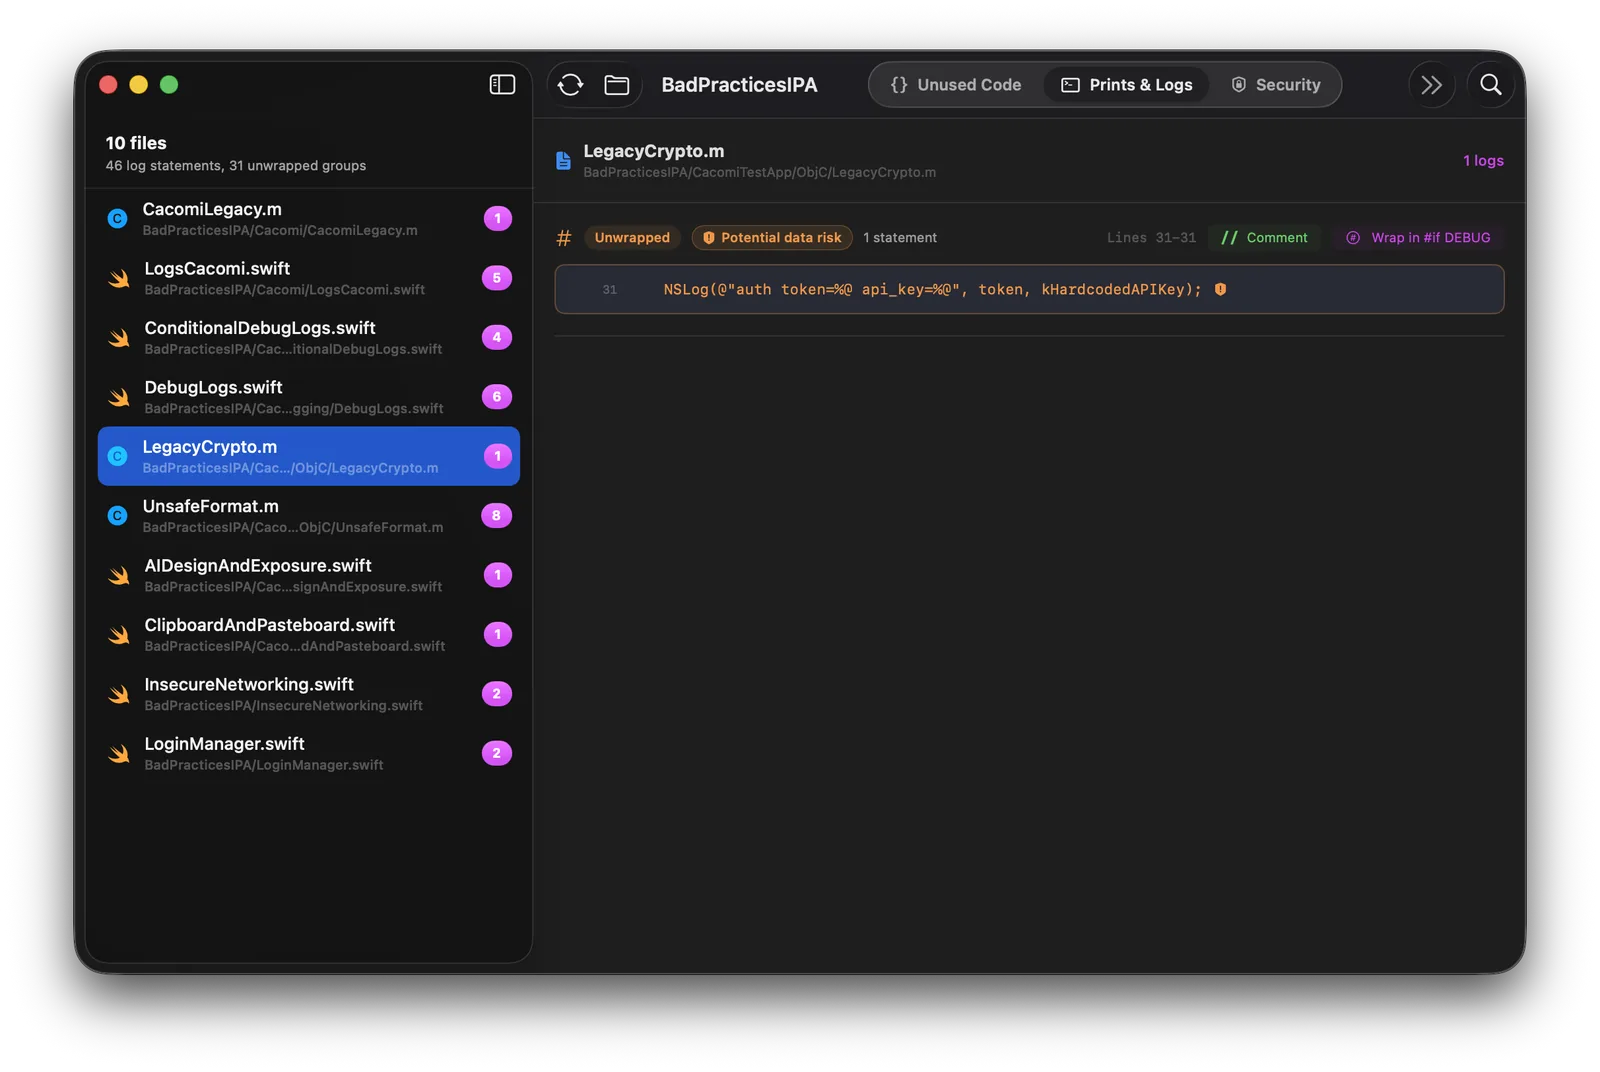
Captura del escáner de prints y logs de Cacomi

Prints y logs

Elimina logs de depuración riesgosos con confianza.

Encuentra prints, logs sensibles y trazas de depuración que no deberían incluirse en las builds de producción.
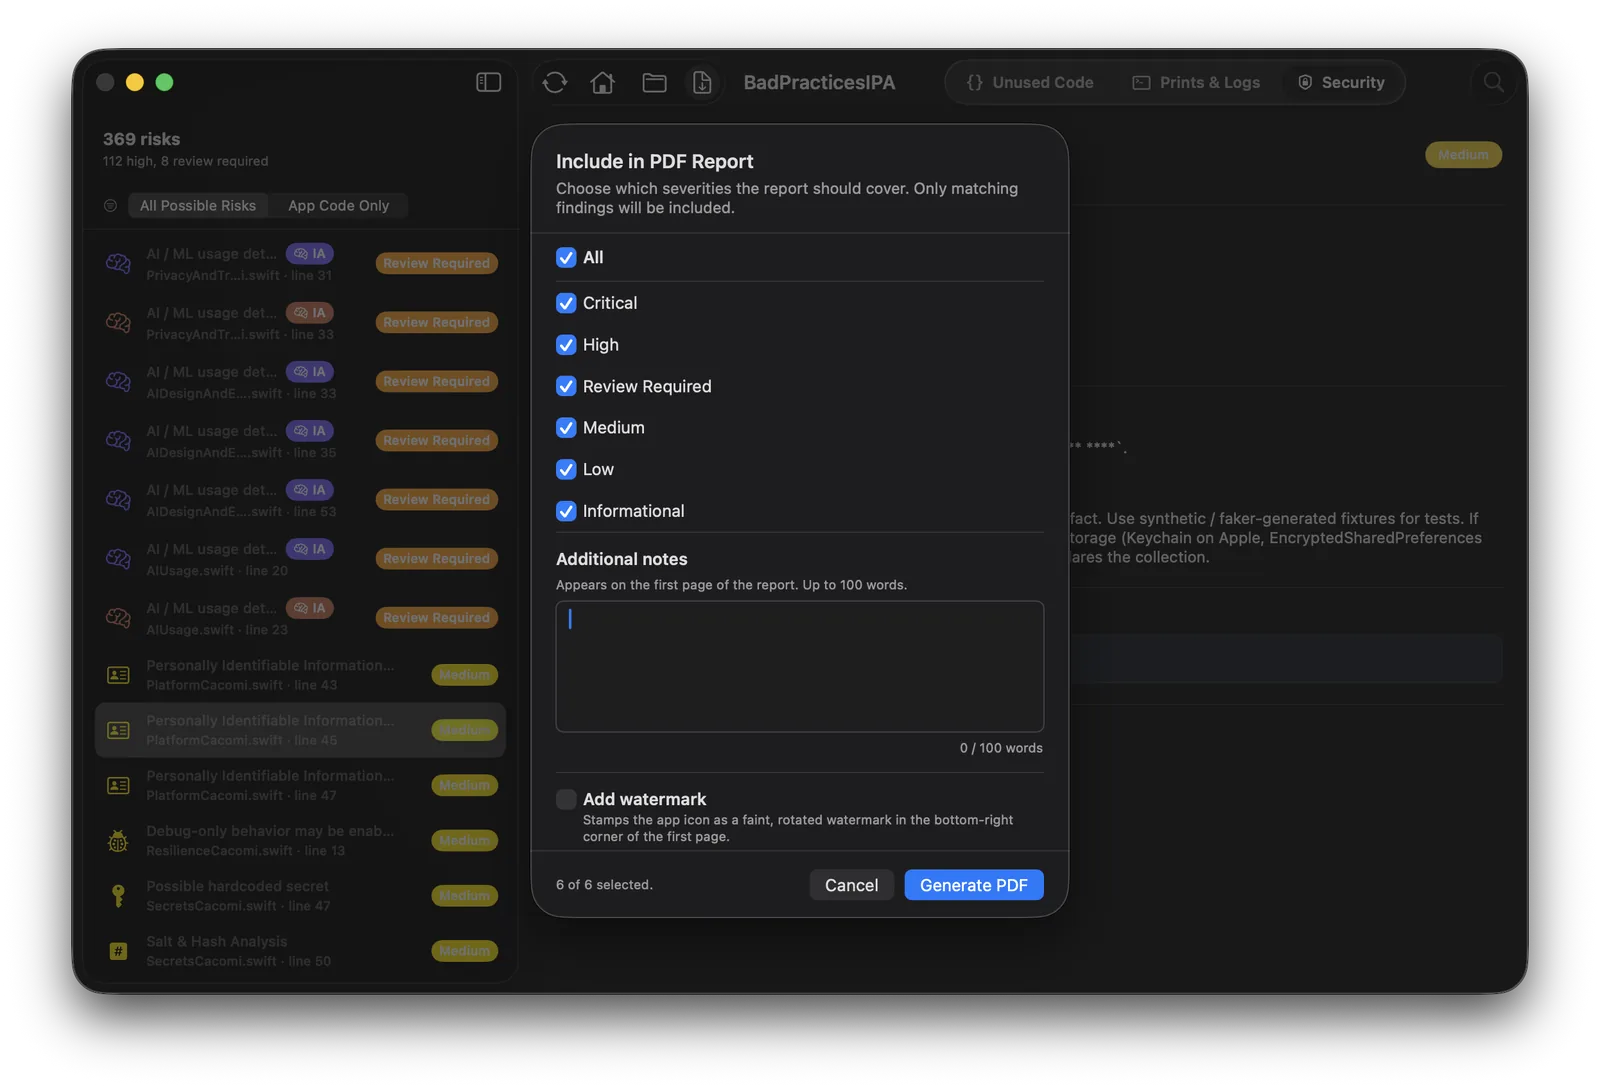
Captura del reporte PDF de Cacomi alineado a OWASP MASVS

Reportes en PDF

Exporta una evaluación estática de seguridad móvil.

Genera un reporte claro alineado con OWASP MASVS/MASTG cuando aplica, con severidad, evidencia y pasos de remediación. Útil para revisiones internas, equipos de QA y validación de releases.

Además incluye

Cacomi analiza apps nativas, código en Python y más.

Además de las comprobaciones anteriores, Cacomi también analiza apps nativas de iOS y Android, Flutter y proyectos en Python, y te muestra dónde tu app usa IA.

iOS Android Flutter Python

Detección de IA

Mira dónde tu app usa IA

Cacomi marca llamadas a servicios de IA, uso de IA oculto o no declarado, datos de usuarios enviados a proveedores de IA y modelos de IA y ML embebidos, y los lista en un inventario de IA (AI BOM).

Descubrimiento de uso de IA Exposición de datos a IA AI BOM

Cobertura OWASP

Mapeado a los estándares OWASP actuales

Los hallazgos móviles se mapean a OWASP MASVS, MASTG y MASWE, con una vista de MAS Checklist y preparación para MASA. Los hallazgos de Python se mapean a OWASP ASVS. Se incluyen referencias CWE en todo el reporte.

MASVS / MASTG MASWE MAS Checklist Preparación MASA OWASP ASVS CWE Top 25

Cacomi es una herramienta de análisis estático en versión previa. Se ejecuta antes de publicar como complemento de las pruebas de penetración y la revisión manual de seguridad. No reemplaza una prueba de penetración, pruebas en tiempo de ejecución ni una certificación oficial.

Preguntas frecuentes

Preguntas sobre pruebas de seguridad de apps móviles

¿Qué son las pruebas de seguridad de apps móviles y qué parte cubre Cacomi?

Las pruebas de seguridad de apps móviles combinan análisis estático (leer el código y los binarios), análisis dinámico (ejecutar la app) y pentesting manual. Cacomi cubre la parte estática: lee tu código fuente y los binarios de tu app en tu Mac y reporta problemas antes de publicar. No ejecuta tu app, así que no sustituye las pruebas dinámicas ni un pentest.

¿Cacomi puede analizar un APK de Android o un IPA de iOS sin el código fuente?

Sí. Cacomi funciona como analizador de seguridad de APK y escáner de IPA. Revisa el paquete en busca de secretos en el código, URLs inseguras, permisos riesgosos, configuración del manifest y de los entitlements, problemas de firma y de protección, y librerías embebidas. Si el código está ofuscado o sin símbolos, reporta lo que sí puede observar y lo indica.

¿Cacomi es un escáner de vulnerabilidades para apps móviles?

Sí, para vulnerabilidades que se pueden encontrar de forma estática: llaves y tokens en el código, criptografía débil, validación TLS desactivada, tráfico sin cifrar, almacenamiento inseguro, WebViews riesgosos, componentes de Android exportados y dependencias con vulnerabilidades conocidas. Cada hallazgo trae severidad, nivel de confianza, evidencia con los secretos enmascarados y cómo corregirlo.

¿Cómo detecta Cacomi el código generado por IA?

Revisa señales como el estilo de código, la estructura, los patrones de comentarios y el historial del repositorio en archivos Swift, Kotlin y Python, y le da un puntaje a cada archivo. Toma el puntaje como una pista de dónde revisar primero. Los falsos positivos son esperables y un puntaje nunca prueba quién o qué escribió el código.

¿Cacomi sigue OWASP MASVS?

Los hallazgos móviles se mapean a las categorías y controles de OWASP MASVS v2, con referencias a MASTG y MASWE y una vista del MAS Checklist. Los hallazgos de Python se mapean a OWASP ASVS. Es una base de análisis estático alineada a OWASP, no una certificación oficial de OWASP.

¿Cacomi es una alternativa a NowSecure?

Solo para una parte del trabajo. NowSecure es una plataforma empresarial con pruebas dinámicas en dispositivos reales y pentesting con expertos. Cacomi es un escáner estático local para desarrolladores. Muchos equipos pueden usar los dos. Consulta la comparativa Cacomi vs NowSecure para ver los detalles.

¿Mi código sale de mi Mac?

No. Todos los análisis corren en tu equipo. Cacomi no sube tu código fuente, tus binarios ni tus reportes, y la etiqueta de privacidad de la App Store indica que la app no recopila datos.

¿Cuánto cuesta Cacomi y qué necesito?

Cacomi se descarga gratis en la Mac App Store, con planes de pago opcionales mediante compra dentro de la app. Los precios varían por país y aparecen en la App Store. Necesitas una Mac con macOS 15.6 o posterior.

Obtén Cacomi

Publica apps más limpias y seguras.

Cacomi ayuda a los desarrolladores a detectar problemas de calidad y seguridad antes del release.

Descargar en la Mac App Store

Los análisis se mantienen en local y jamás salen de tu Mac.